








ΣΧΕΤΙΚΑ ΑΡΘΡΑ


«Στο έλεος» εκβιαστών-χάκερ βρίσκεται πλέον η Revolut, καθώς επιβεβαίωσε ότι αποκάλυψε ευαίσθητα δεδομένα πελατών σε μη εξουσιοδοτημένο τρίτο μέρος, αφού πρώτα δέχθηκε πλαστά αιτήματα από domain νόμιμης κυβερνητικής αρχής.
Σχεδόν 700 πελάτες της βρετανικής fintech έχουν πληγεί από την παραβίαση των δεδομένων των πελατών της, σύμφωνα με τους Financial Times, ενώ οι χάκερ ζητούν τώρα λύτρα, προκειμένου να μην τα δημοσιοποιήσουν.
Τα δεδομένα που αποσπάστηκαν περιλαμβάνουν στοιχεία ταυτότητας και επικοινωνίας πελατών, συμπεριλαμβανομένης της ημερομηνίας γέννησής τους, των ταχυδρομικών και ηλεκτρονικών διευθύνσεων και των αριθμών τηλεφώνου τους, καθώς και αντίγραφα των εγγράφων ταυτότητάς τους, όπως διαβατήρια και των άδειες οδήγησης, σύμφωνα με ειδοποίηση που στάλθηκε μέσω email στους επηρεαζόμενους πελάτες.
Τα στοιχεία ενδέχεται επίσης να περιλαμβάνουν selfies επαλήθευσης (Face ID), αντίγραφα κίνησης λογαριασμών και ιστορικό συναλλαγών, όπως αναφέρει η εταιρεία.
Μάλιστα, επισημαίνει ότι έχει επικοινωνήσει με 680 άτομα τα οποία, σύμφωνα με την αρχική της έρευνα, θεωρεί ότι επηρεάστηκαν.
Πώς οι χάκερ κατάφεραν να «σπάσουν» το σύστημα
Όπως εξήγησε η Revolut, το περασμένο Σαββατοκύριακο, προσπάθησε να ανταποκριθεί άμεσα στην παραβίαση, η οποία συνέβη αφού χάκερ χρησιμοποίησαν ένα πραγματικό κυβερνητικό email για να αποστείλουν ένα δόλιο αίτημα, που θα τους επέτρεπε να αποσπάσουν προσωπικές πληροφορίες από έναν αριθμό πελατών της εταιρείας.
Η Revolut συμμορφώθηκε με το αίτημα παραδίδοντας ευαίσθητα προσωπικά δεδομένα πελατών, με τους χάκερ που ισχυρίζονται ότι βρίσκονται πίσω από το περιστατικό, να απειλούν τώρα να δημοσιοποιήσουν τις πληροφορίες, εκτός αν η Revolut συμφωνήσει να καταβάλει λύτρα.
Χθες, Δευτέρα, η βρετανική ρυθμιστική αρχή για τα δεδομένα, το Γραφείο του Επιτρόπου Πληροφοριών (ICO), ανακοίνωσε ότι διερευνά το περιστατικό, αφού η Revolut είχε υποβάλει η ίδια αναφορά στην εποπτική αρχή λίγες ημέρες νωρίτερα.
Ένας εκπρόσωπος της fintech δήλωσε ότι η εταιρεία εντόπισε «μια εξελιγμένη εξωτερική απάτη πλαστοπροσωπίας, κατά την οποία ένας μη εξουσιοδοτημένος τρίτος χρησιμοποίησε ένα νόμιμο email με το domain μιας κυβερνητικής υπηρεσίας για να υποβάλει δόλια αιτήματα για απόσπαση πληροφοριών».
Η εταιρεία ανέφερε ότι «μπλόκαρε αμέσως τη διεύθυνση» μετά την ανίχνευση του προβλήματος, ενημερώνοντας τις αρχές και τους εμπλεκόμενους πελάτες.
«Τα συστήματα της Revolut και τα κεφάλαια των πελατών δεν έχουν επηρεαστεί», ανέφερε χαρακτηριστικά.
Ωστόσο, η εταιρεία αρνήθηκε να δώσει τον αριθμό των πελατών που βρέθηκαν σε αυτή την κατάσταση.
Marcel van Oost: Ποιος βρίσκεται πίσω από την κυβερνοεπίθεση
Σημειώνεται ότι ο Marcel van Oost, ένας διακεκριμένος Ολλανδός σύμβουλος, επενδυτής και αναλυτής στον κλάδο της χρηματοοικονομικής τεχνολογίας, ευρύτερα γνωστός ως ο ιδρυτής της πλατφόρμας Connecting the dots in FinTech, αναφέρει σε ανάρτησή του στο X ότι:
Έχει εμφανιστεί στο διαδίκτυο ένας ιστότοπος που διατείνεται ότι βρίσκεται πίσω από το περιστατικό διαρροής δεδομένων της Revolut, ενώ αναφέρει ότι η παραβίαση είναι πολύ μεγαλύτερη από ό,τι έχει αναφερθεί.
Αυτός ο ιστότοπος https://iamnotavillain.xyz ισχυρίζεται ότι έχει πρόσβαση σε:
- Έγγραφα KYC και selfie επαλήθευσης
- Ονόματα, διευθύνσεις, email και αριθμούς τηλεφώνου
- Αναγνωριστικά τραπεζικών λογαριασμών
- Ιστορικό συναλλαγών
- Καταθέσεις και αναλήψεις κρυπτονομισμάτων
Αμφισβητεί επίσης το αφήγημα που κυκλοφορεί αυτή τη στιγμή σχετικά με το ποιος βρίσκεται πίσω από την επίθεση, ισχυριζόμενος ότι ένας άλλος δράστης απέκτησε μόνο ένα μικρό δείγμα των δεδομένων.
Σύμφωνα με τον iamnotavillain:
«Ένας πλαστογράφος και απατεώνας που συνεργαζόταν παλαιότερα μαζί μας πήρε ένα μικρό δείγμα που του δώσαμε και τώρα ισχυρίζεται ότι η παραβίαση είναι δική του. Αυτό το δείγμα δεν αφορά το σύνολο. Η Revolut και οι άλλες εταιρείες έστειλαν σε εμάς τα δεδομένα. Δεν το έκανε εκείνος».
Σημαντικό: αυτοί οι ισχυρισμοί δεν έχουν επαληθευτεί
Ωστόσο, αν είναι αληθινοί, αυτό θα άλλαζε σημαντικά την κλίμακα του περιστατικού της Revolut.
🚨 𝘽𝙍𝙀𝘼𝙆𝙄𝙉𝙂 𝗨𝗣𝗗𝗔𝗧𝗘: A website claiming to be behind the Revolut data incident has now appeared online, and says the breach is far bigger than previously reported 🤯
This website https://t.co/ytxOXJXnGz claims it has access to:
→ KYC documents and verification… pic.twitter.com/9JEIfloTux
— Marcel van Oost (@oost_marcel) September 14, 2026
Σύμφωνα με το computing.co.uk, οι χάκερ που ανέλαβαν την ευθύνη για το περιστατικό, έχουν ήδη δημοσιεύσει δείγματα των κλεμμένων πληροφοριών σε διάφορες ομάδες του Telegram, ενώ στο υλικό φαίνεται να βρίσκονται στοιχεία που ανήκουν σε γνωστά στο ευρύ κοινό άτομα, συμπεριλαμβανομένων επιχειρηματιών, αθλητών και καλλιτεχνών.
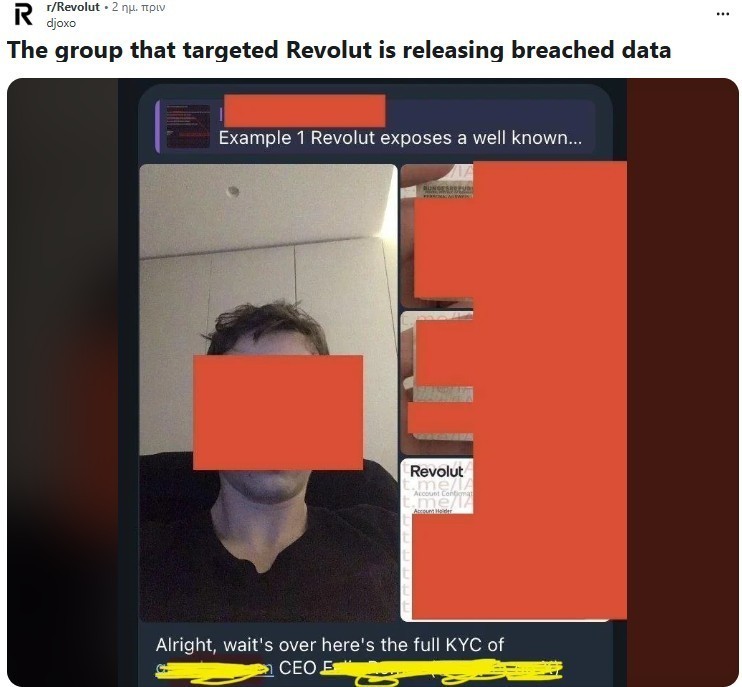
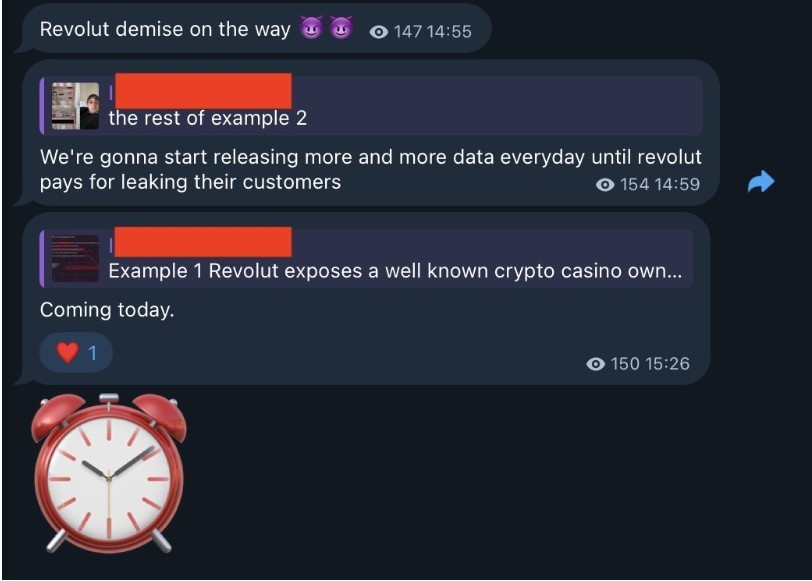
Οι χάκερ έχουν απειλήσει να δημοσιεύουν νέες πληροφορίες «καθημερινά», εκτός εάν η Revolut καταβάλει λύτρα ύψους 10.000 Bitcoin αξίας άνω των 782 εκατομμυρίων δολαρίων.
Max Karpis: Να είστε ιδιαίτερα επιφυλακτικοί
Την ίδια στιγμή, αρκετοί χρήστες στα μέσα κοινωνικής δικτύωσης έχουν επίσης εκφράσει αμφιβολίες για το αν αυτή η απαίτηση λύτρων είναι πραγματική, με τον επενδυτή και αναλυτή κρυπτονομισμάτων της Revolut, Max Karpis, να επισημαίνει ότι μια τέτοια πληρωμή θα μπορούσε εύκολα να εντοπιστεί, καθιστώντας εξαιρετικά δύσκολη την ανάληψη μετρητών.
Μεταξύ άλλων, αναφέρει:
Αν είστε ένας από τους επηρεαζόμενους: παγώστε τις πιστωτικές σας κάρτες όπου μπορείτε, ορίστε νέο κωδικό πρόσβασης και ειδοποιήσεις για τις κάρτες στην εφαρμογή, και μην μιλήσετε σε κανέναν που γνωρίζει ήδη τον IBAN σας ή την τελευταία σας κίνηση σε bitcoin.
Προστατευτείτε.
Σκεφτείτε να αντικαταστήσετε το διαβατήριό σας. Oρισμένες χώρες θα ακυρώσουν αυτόν τον αριθμό διαβατηρίου και θα εκδώσουν νέο.
Όποιος προσφέρεται να «διαγράψει το αρχείο σας» έναντι αμοιβής, είναι απατεώνας.
Η απαίτηση για 10.000 Bitcoin μου φαίνεται ύποπτη. Τα Bitcoin μπορούν να εντοπιστούν, ενώ δεν είναι εύκολη υπόθεση η εξαργύρωσή τους.
Να είστε ιδιαίτερα επιφυλακτικοί.
After Revolut’s data breach, the company has reportedly received ransom demands: pay up, or they’ll release customer files.
People claiming they hold the pack are posting ID copies and selfies on Telegram and saying they will drip more every day. One figure doing the rounds is…
— Max Karpis (@maxkarpis) September 14, 2026
Μαρκ Καρπελές: «Νόμιζα ότι ήταν απάτη… Αρχικά τους λυπήθηκα»
Ο Μαρκ Καρπελές (Mark Karpelès), πρώην διευθύνων σύμβουλος της Mt Gox – κάποτε μεγαλύτερης εταιρείας bitcoin στον κόσμο – είναι ένας από τους επιχειρηματίες που επηρεάστηκε από την παραβίαση του συστήματος.
Όπως ανέφερε, στις 12 Σεπτεμβρίου, στις 5:25 π.μ., έλαβε ένα email από την Revolut που τον ειδοποιούσε για την απάτη, επισημαίνοντας ότι τα δεδομένα του ενδέχεται να διατρέχουν κίνδυνο.
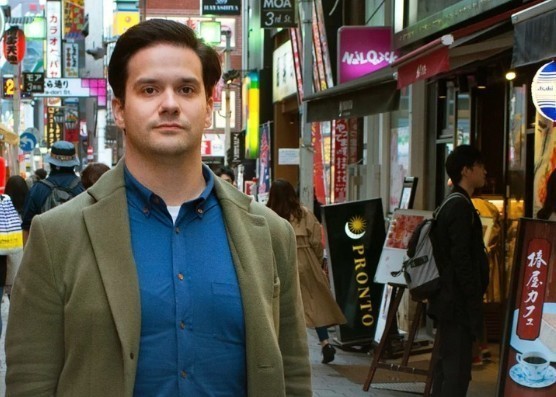
«Νόμιζα ότι ήταν απάτη… Αρχικά τους λυπήθηκα», δήλωσε στους FT.
Ο ίδιος σημείωσε ότι πλέον πιστεύει ότι η Revolut δεν έπρεπε να είχε κοινοποιήσει τις πληροφορίες εξ αρχής, ανεξάρτητα από το εάν το email προήλθε από επαληθευμένη κυβερνητική διεύθυνση.
Υπενθυμίζεται ότι η Mt Gox χρεοκόπησε μετά από ένα σοβαρό περιστατικό παραβίασης ασφάλειας, στο πλαίσιο του οποίου ο Karpelès καταδικάστηκε για χειραγώγηση ηλεκτρονικών δεδομένων.
Ξύπνησαν μνήμες από το 2022
Ωστόσο, αυτή δεν είναι η πρώτη φορά που η Revolut υπέστη σοβαρή παραβίαση, καθώς και το 2022, στις 11 Σεπτεμβρίου συγκεκριμένα, άγνωστοι χάκερ παραβίασαν περισσότερους από 50.000 λογαριασμούς πελατών.
Οι πελάτες που έπεσαν θύματα «phishing», χρησιμοποίησαν το διαδίκτυο για να κοινοποιήσουν μια επιστολή που τους εστάλη από την Revolut, η οποία ανέφερε ότι η επίθεση ήταν ιδιαίτερα στοχευμένη, ενώ προειδοποιούσε για «αυξημένο κίνδυνο απάτης».
«Τονίζουμε ότι δεν υπήρξε πρόσβαση στην κλοπή χρημάτων. Τα χρήματά σας είναι ασφαλή, όπως πάντα. Μπορείτε να χρησιμοποιήσετε την κάρτα και τον λογαριασμό σας κανονικά», έγραφε η επιστολή.
Ωστόσο, σύμφωνα με τις αρχές της Λιθουανίας, όπου η Revolut έχει άδεια λειτουργίας ως τράπεζα, οι χάκερ πιθανότατα απέκτησαν πρόσβαση σε διευθύνσεις email, ονόματα, ταχυδρομικές διευθύνσεις, αριθμούς τηλεφώνου, δεδομένα καρτών και άλλα δεδομένα των πελατών.
Ποια είναι η Revolut
Η fintech με έδρα το Λονδίνο, η οποία ιδρύθηκε το 2015, διαθέτει περισσότερους από 80 εκατομμύρια πελάτες παγκοσμίως, ενώ λειτουργεί ως τράπεζα σε περισσότερες από 30 χώρες, σύμφωνα με την ιστοσελίδα της.
Πρόσφατα, η αξία της εκτιμήθηκε στα 115 δισ. δολάρια κατά τη διάρκεια δευτερογενούς πώλησης μετοχών.
Επίσης, η fintech επέκτεινε το τελευταίο διάστημα την παρουσία της σε αγορές όπως η Ινδία, το Μεξικό, η Γαλλία και τα ΗΑΕ, εξασφαλίζοντας τραπεζικές άδειες.
Επιπλέον, αυτό το μήνα, έλαβε υπό όρους έγκριση για να λειτουργήσει ως εθνική τράπεζα στις ΗΠΑ, ένα σημαντικό βήμα στην προσπάθεια της εταιρείας χρηματοοικονομικής τεχνολογίας να επεκταθεί στη μεγαλύτερη χρηματοπιστωτική αγορά του κόσμου.
Η έγκριση από το Office of the Comptroller of the Currency (OCC) θα επιτρέψει – εφόσον ολοκληρωθεί η διαδικασία – στη Revolut να αποκτήσει άμεση πρόσβαση στα συστήματα πληρωμών της Federal Reserve, να δέχεται καταθέσεις πελατών με ομοσπονδιακή ασφάλιση έως 250.000 δολάρια ανά λογαριασμό, καθώς και να προσφέρει προσωπικά δάνεια και πιστωτικές κάρτες.
Μέχρι σήμερα, η Revolut βασιζόταν σε συνεργαζόμενες τράπεζες για την παροχή υπηρεσιών στις ΗΠΑ.
Το περιστατικό με την διαρροή στοιχείων των πελατών της, έγινε καθώς εξετάζει μια πιθανή δημόσια εγγραφή που θα μπορούσε να την αποτιμήσει έως και 200 δισεκατομμύρια δολάρια.
Πολλά τα ερωτήματα πίσω από την ασφάλεια
Αξίζει να σημειωθεί ότι, το περιστατικό υπογραμμίζει την αυξανόμενη απειλή των κυβερνοεγκληματιών προς τις επιχειρήσεις.
Πέρσι, μεγάλες εταιρείες όπως η M&S και η JLR είδαν επίσης τις λειτουργίες τους να διαταράσσονται από επιθέσεις χάκερ.
Το ερώτημα ωστόσο δεν είναι γιατί «εισβολείς» επιχειρούν να αποσπάσουν πληροφορίες από εταιρείες-κολοσσούς, αλλά το πώς το καταφέρνουν.
Πώς είναι δυνατόν μια εταιρεία που δραστηριοποιείται στον χρηματοοικονομικό τομέα και λειτουργεί υπό αυστηρή εποπτεία, έλεγχο και αδειοδότηση κρατικών ή διεθνών ρυθμιστικών αρχών – η οποία μάλιστα χειρίζεται εξαιρετικά ευαίσθητα δεδομένα – να μην διαθέτει επάρκεια συστημάτων επαλήθευσης προκειμένου να εντοπίζει κακόβουλες πράξεις εναντίον της;
Προς το παρόν, η Revolut επισημαίνει ότι οι έρευνες για το ατυχές συμβάν συνεχίζονται.
Διαβάστε επίσης:
LVMH: Χάνει τα πρωτεία στη Γαλλία και βγαίνει από το top 10 της Ευρώπης
Προς πώληση τα κεντρικά της Moody’s στο Λονδίνο έναντι $445 εκατ.
Crédit Agricole: Απορρίπτει την πρόταση της Monte Paschi για την Banco BPM ως «μη ελκυστική»
ΕΙΔΗΣΕΙΣ ΣΗΜΕΡΑ
- Fed: Τα πρακτικά δείχνουν νέα αύξηση επιτοκίων έως το τέλος του έτους – Πιθανή παύση τον Οκτώβριο
- Σεμπάστιαν Λεκορνί: Η Γαλλία θα αποδεσμεύσει 10 εκατομμύρια βαρέλια ντίζελ από τα στρατηγικά της αποθέματα
- Στρατηγικός Διάλογος Ελλάδας–ΗΠΑ: Υπεγράφη η συμφωνία με το Υπουργείο Ναυτιλίας για την αναγνώριση πιστοποιητικών ναυτικών
- Elon Musk: Αναμετέδωσε ολόκληρη την ομιλία του Ρούμπιο στην Πνύκα στο X



Μοιραστείτε την άποψή σας
ΣχόλιαΓια να σχολιάσετε χρησιμοποιήστε ένα ψευδώνυμο. Παρακαλούμε σχολιάζετε με σεβασμό. Χρησιμοποιείτε κατανοητή γλώσσα και αποφύγετε διατυπώσεις που θα μπορούσαν να παρερμηνευτούν ή να θεωρηθούν προσβλητικές. Με την ανάρτηση σχολίου, συμφωνείτε να τηρείτε τους Όρους του ιστότοπου contact Δημιουργήστε το account σας εδώ, για να κάνετε like, dislike ή report ακατάλληλα/προσβλητικά σχόλια.